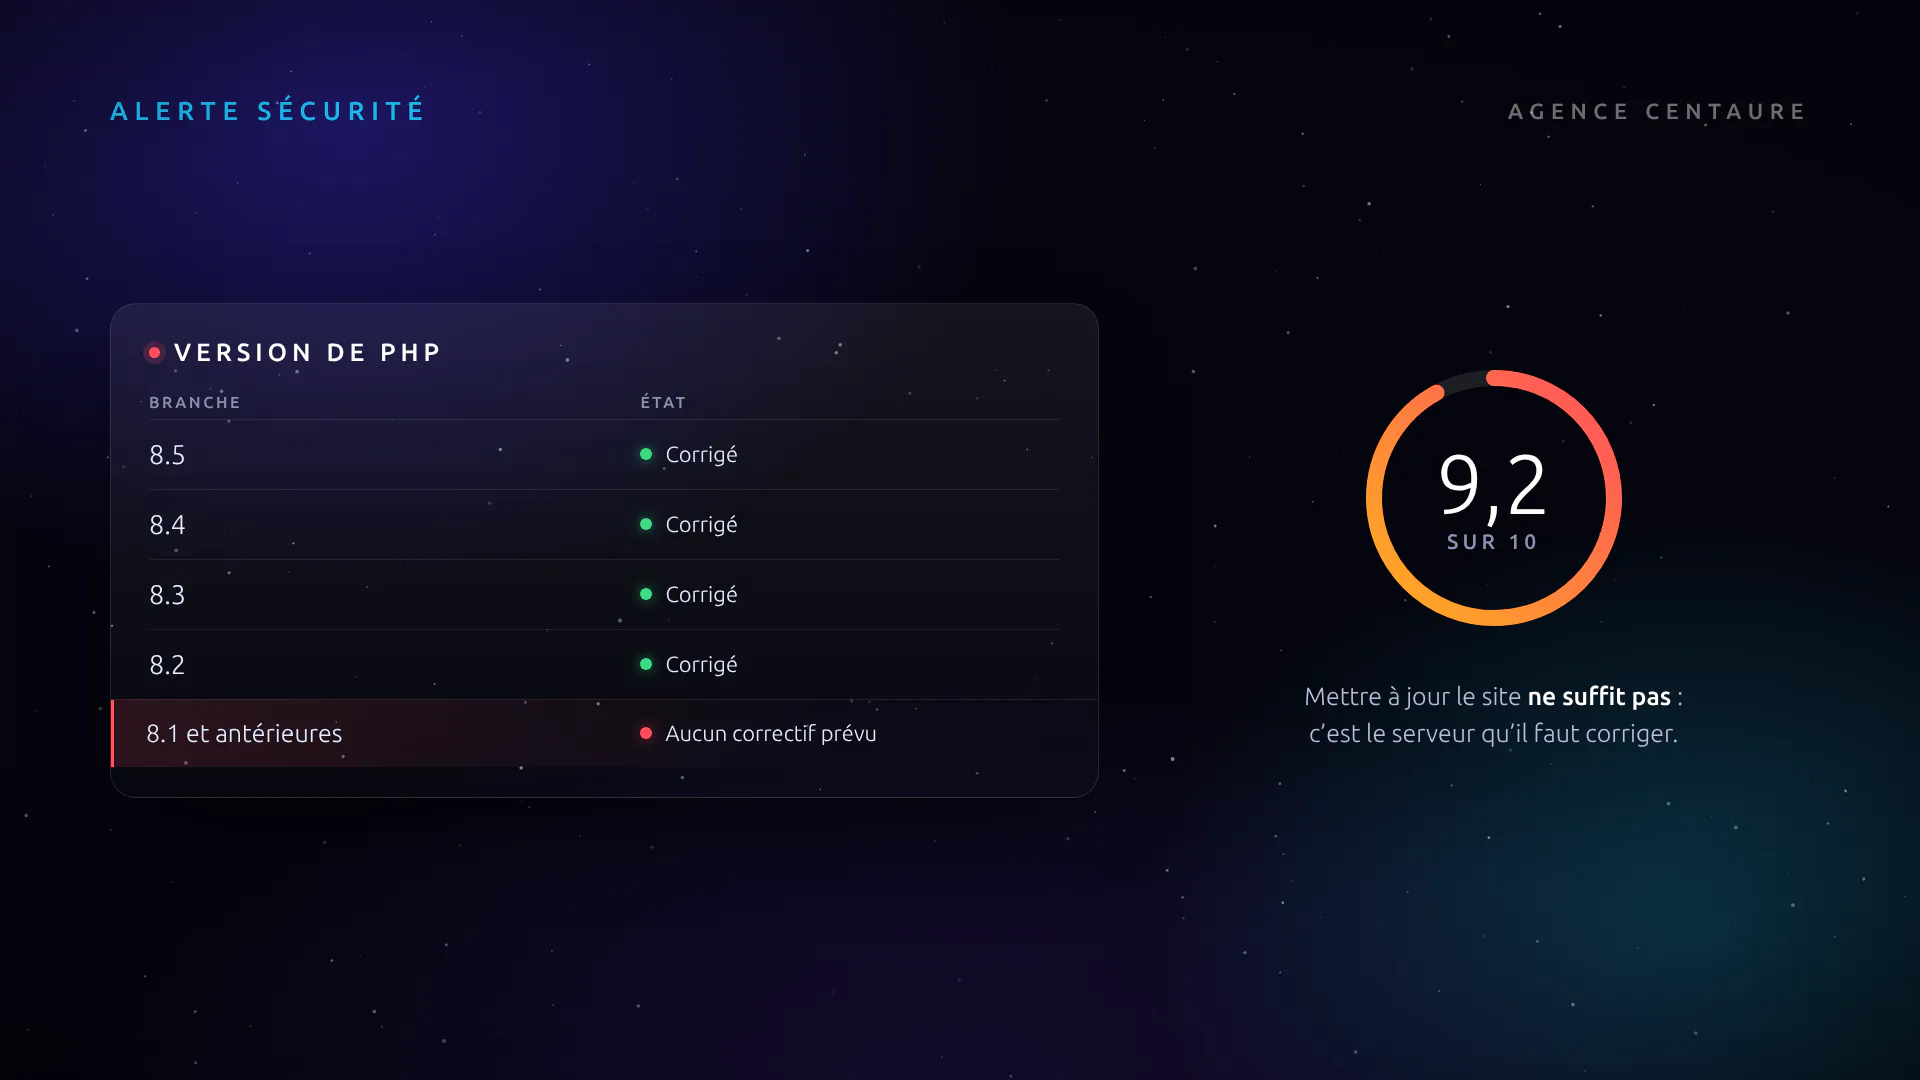
Le 21 octobre 2026, l’équipe de PHP a publié en urgence un correctif pour deux failles de sécurité qu’elle note 9,2 sur 10. PHP est le langage sur lequel reposent WordPress, PrestaShop, Drupal, Joomla, Laravel et la quasi-totalité des sites professionnels : autant dire presque tout le web. Voici ce que cela change pour votre site, et ce qu’il faut vérifier.
Ce que l’on sait
Les deux failles portent les identifiants CVE-2026-109618 et CVE-2026-109619. Elles permettraient à un attaquant d’exécuter du code à distance sur le serveur, c’est-à-dire d’en prendre le contrôle. Elles ont été surnommées « PHP2Shell » par les chercheurs qui les suivent.
Fait inhabituel : l’équipe de PHP a annoncé la date du correctif plusieurs jours à l’avance, sans publier le moindre détail technique ni la liste des versions touchées. Un choix délibéré, pour laisser aux hébergeurs le temps de se préparer sans donner de mode d’emploi aux attaquants.
Sur l’exploitation, les sources divergent, et nous préférons le dire plutôt que de choisir la version la plus spectaculaire : le directeur technique de Cloudflare a déclaré le 21 octobre observer de premières attaques, tandis que d’autres chercheurs n’en recensaient aucune à la même date. Dans les deux cas, la conclusion pratique est la même : il faut corriger, et vite.
Trois points qui changent tout
- C’est PHP qu’il faut mettre à jour, sur le serveur. Mettre à jour WordPress, PrestaShop, un thème ou un module ne corrige pas ces failles. Elles sont dans le moteur, pas dans votre site.
- Seules les versions 8.2 à 8.5 sont corrigées. Les branches 8.1, 8.0 et 7.x ne sont plus maintenues : elles ne recevront pas de correctif officiel. Certaines distributions Linux et certains hébergeurs rétroportent les correctifs sur des versions plus anciennes, mais ce n’est ni systématique ni garanti.
- Les réglages de contournement qui circulent ne protègent pas. Une piste a été partagée puis démentie par celui-là même qui l’avait proposée. Les développeurs de PHP sont clairs : la seule protection, c’est la mise à jour.
Votre cas en trois situations
| Votre situation | Qui met à jour | Ce que vous avez à faire |
|---|---|---|
| Hébergement mutualisé (o2switch, OVH, IONOS…) | Votre hébergeur | Vérifier dans votre panneau d’administration quelle version de PHP sert votre site, et confirmer auprès de l’hébergeur que la version corrigée est déployée. |
| Serveur dédié ou VPS | Vous, ou votre prestataire | Appliquer la mise à jour sur le serveur sans attendre, puis relire les journaux. |
| Site encore en PHP 8.1 ou plus ancien | Personne, tant que la version n’a pas changé | C’est le cas le plus exposé : il faut monter de version. Sur un site ancien, cela oblige souvent à mettre aussi à jour le CMS et ses extensions. |
Cette dernière situation est plus fréquente qu’on ne le croit. Un site qui tourne depuis cinq ou six ans sans maintenance est souvent resté sur une version de PHP qui n’est plus suivie — et le problème ne se limite alors pas à cette faille-ci : toutes les suivantes resteront ouvertes.
Méfiez-vous aussi des messages d’alerte
À chaque faille très médiatisée, deux vagues suivent l’annonce : les courriels de démarchage, et les tentatives d’hameçonnage qui s’en inspirent. Les secondes imitent les premières, et toutes deux vous invitent à cliquer pour « faire vérifier votre site ».
La règle est simple : ne cliquez jamais sur le lien d’un message que vous n’attendiez pas, même s’il est bien écrit et techniquement juste. Pour connaître la version de PHP de votre site, ouvrez vous-même le panneau de votre hébergeur, ou appelez le prestataire que vous connaissez déjà. Le signalement d’un message douteux se fait sur cybermalveillance.gouv.fr (nouvel onglet).
Ce que nous faisons pour les sites que nous gérons
Nous vérifions la version de PHP des sites que nous hébergeons et surveillons, et nous la faisons évoluer quand c’est nécessaire — y compris lorsque cela demande de mettre à jour le site lui-même pour rester compatible. Notre outil de surveillance contrôle en continu les sites dont nous avons la charge et nous alerte en quelques minutes en cas d’anomalie.
Si votre site n’est pas suivi par une agence et que vous ignorez sur quelle version de PHP il tourne, c’est précisément le moment de regarder. Écrivez-nous ou appelez le 05 45 66 59 00 : nous vous dirons où vous en êtes, et ce qu’il y a à faire.
Sources : annonce de sécurité de l’équipe PHP (nouvel onglet) du 21 octobre 2026, identifiants CVE-2026-109618 et CVE-2026-109619. Les numéros de version corrigés et la liste officielle des versions touchées sont publiés par PHP avec le correctif ; votre hébergeur vous indiquera celle qu’il a déployée.
Questions fréquentes
Mon site est-il concerné par cette faille PHP ?
Si votre site fonctionne avec WordPress, PrestaShop, Drupal, Joomla, Laravel ou tout développement sur mesure en PHP, il repose sur PHP et il est potentiellement concerné. Ce qui compte, c’est la version de PHP installée sur le serveur, pas le logiciel de votre site.
Comment savoir quelle version de PHP utilise mon site ?
Elle s’affiche dans le panneau d’administration de votre hébergement, à la rubrique PHP ou « sélecteur de version ». Sur WordPress, elle figure aussi dans Outils puis Santé du site. En cas de doute, demandez à votre hébergeur ou à votre prestataire habituel — jamais en cliquant sur le lien d’un courriel non sollicité.
Mettre à jour WordPress ou PrestaShop suffit-il ?
Non. Ces failles sont dans PHP lui-même, c’est-à-dire dans le moteur qui fait tourner votre site sur le serveur. Mettre à jour le site, son thème ou ses extensions ne les corrige pas. C’est la version de PHP qui doit changer.
Mon site tourne encore en PHP 8.1 ou plus ancien, que se passe-t-il ?
Ces versions ne sont plus maintenues et ne recevront pas de correctif officiel. Il faut passer à une version suivie. Sur un site ancien, ce changement demande souvent de mettre aussi à jour le site et ses extensions pour qu’ils restent compatibles : c’est un chantier à prévoir, mais il n’y a pas d’alternative durable.
Existe-t-il un réglage qui protège en attendant la mise à jour ?
Non. Plusieurs contournements ont circulé, y compris un réglage précis, et ils ont été démentis. Les développeurs de PHP indiquent que la seule protection est la mise à jour. Un pare-feu applicatif peut filtrer certaines tentatives, mais il ne remplace pas le correctif.
J’ai reçu un courriel d’alerte sur cette faille, est-ce fiable ?
Méfiance par principe. Certains messages sont de vraies alertes, d’autres du démarchage, d’autres encore de l’hameçonnage qui imite les deux premiers. Ne cliquez pas sur le lien : ouvrez vous-même le panneau de votre hébergeur, ou appelez le prestataire que vous connaissez.